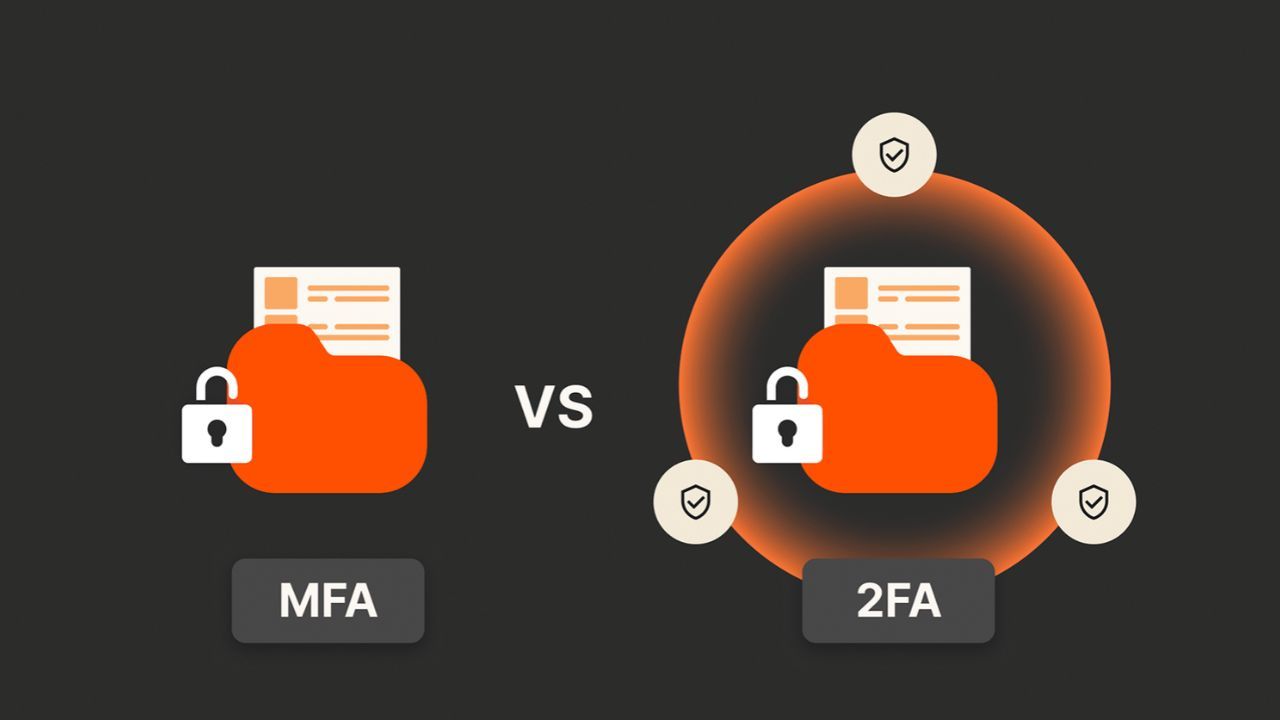
Çevrim içi hesapları korumak için sadece kullanıcı adı ve parola kullanmak, siber saldırılara karşı yeterli güvenliği sağlama konusunda zayıf kalır. İki Faktörlü Kimlik Doğrulama (2FA) ve Çok Faktörlü Kimlik Doğrulama (MFA) yöntemleri ise oturum açma esnasında ek doğrulama adımları gerektirerek hesap güvenliğini artırır. Bu teknikler, parola bilgilerinin ele geçirilmesi halinde bile yetkisiz kişilerin hesaplara ulaşımını güçleştirir.
Doğrulama Faktörlerinin Türleri ve Çok Katmanlı Güvenlik Yapısı
İki faktörlü kimlik doğrulamanın, bir sisteme giriş sağlarken kullanıcının bildiği bir şifreye ek olarak sahip olduğu bir nesneyi, biyometrik bir özelliğini veya bulunduğu konumu kanıtlamasını zorunlu kılan bir yöntem olduğu belirtilmektedir. Klasik tek faktörlü sistemlerin aksine bankamatiklerde veya sosyal medya hesaplarında kullanılan bu yaklaşım, kullanıcının parolasını ele geçiren siber saldırganların ikinci faktöre sahip olmaması sebebiyle sisteme girişini tamamen imkansız duruma getirmektedir. Uzmanlar, çok faktörlü kimlik doğrulama sistemlerinin ise bu süreci daha da artırarak iki veya daha fazla bağımsız kanıtı aynı anda talep ettiğini ve kurumsal veri güvenliğinde standart bir zorunluluk haline geldiğini belirtmektedir.
Kurumsal ve Bireysel Hesap Güvenliğine Sağladığı Stratejik Avantajlar
Günlük internet kullanımında sıkça kullanılan ikinci faktör uygulamasının akıllı telefonlara gelen tek seferlik doğrulama kodları veya kimlik doğrulama uygulamaları olduğu, böylelikle yetkisiz erişim girişimlerinin anında önlendiğini belirtilmektedir. Bireysel ve kurumsal verilerin siber korsanlar tarafından hedef alındığı çağımızda, basit şifre kullanımının ötesine geçerek MFA protokollerini aktif hale getirmenin olası veri sızıntılarını ve maddi kayıpları büyük oranda engellediği görülmektedir. Bilgi güvenliği analistleri, kullanıcıların dijital ayak izlerini güçlendirmek için tüm kritik hesaplarında iki aşamalı doğrulama seçeneklerini etkinleştirmesi gerektiğini belirtmektedir.