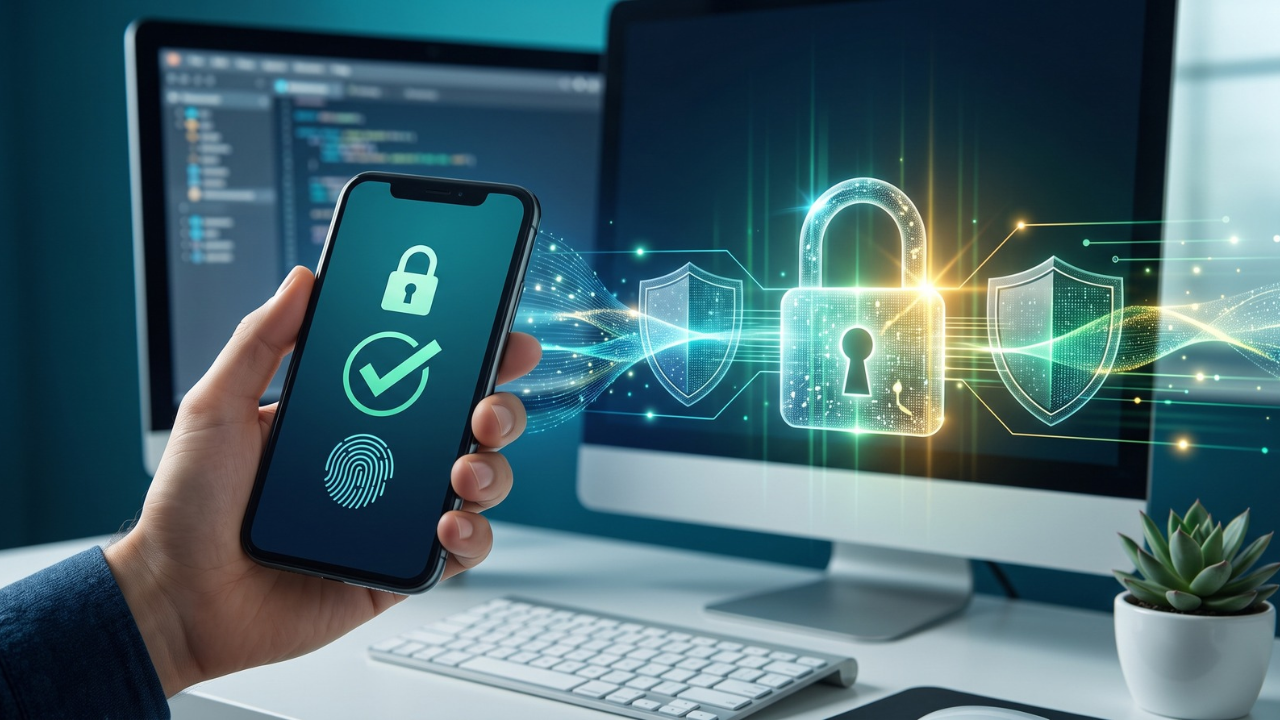
Geleneksel oturum açma yöntemlerinde sadece şifre istenir. 2FA doğrulama ile üç ana güvenlik kategorisinden en az ikisini ister. Bunlar; bildiğiniz bir şey yani şifre, PIN ya da güvenlik sorusunun yanıtı. Sahip olduğunuz bir şey örneğin akıllı telefonunuza gelen SMS kodu, Authenticator Uygulamaları (Google Authenticator vb.) tarafından üretilen kodlar, e-posta onayı gibi. Ve olduğunuz bir şey. Yani parmak izi, Face ID (yüz tanıma) veya göz taraması.
2FA Hesabı Saldırılara Karşı Nasıl Koruyor?
2FA, çalınan şifreleri işlevsiz kılar. Bir saldırgan oltalama yöntemiyle e-postaları, veri sızıntısı veya zararlı yazılımlar yoluyla şifreyi ele geçirmeye çalışsa bile, telefona gelen anlık kod veya biyometrik verilere erişemediği için hesaba giriş yapamaz. Siber saldırganların kullandığı otomatik yazılımlar, saniyeler içinde yüzlerce şifre deneyerek şifrenizi tahmin etse dahi, 30 saniyede bir yenilenen ikinci doğrulama kodunu tahmin edemez.
Oturum açmak istemediğiniz bir anda telefonunuza doğrulama bildirimi veya sms kodu gelirse, şifrenizin başka birinin eline geçtiğini anlar ve şifrenizi yenileyerek hesabınızı koruma altına alabilirsiniz.